Entwicklung interner Tools: Ein Praxisleitfaden für 2026
Entwicklung interner Tools: Ein Praxisleitfaden für 2026 Der richtige Ansatz für die Entwicklung interner Tools ist ein bewusst gewählter Hybrid: Strategische Komponenten selbst entwickeln, Standard-Workflows einkaufen und Low-Code- oder KI-Generatoren nutzen, um alles dazwischen zu prototypisieren und zu beschleunigen.
Entwicklung interner Tools: Ein Praxisleitfaden für 2026
Der richtige Ansatz für die Entwicklung interner Tools ist ein bewusst gewählter Hybrid: Strategische Komponenten selbst entwickeln, Standard-Workflows einkaufen und Low-Code- oder KI-Generatoren nutzen, um alles dazwischen zu prototypisieren und zu beschleunigen. Niemand gewinnt einen Preis dafür, ein Datenexport-Tool von Hand zu programmieren, das ein $20-a-month-Connector bereits löst. Ein Audit übersteht allerdings auch niemand mit einem KI-generierten Dashboard ohne Zugriffskontrollen und Verantwortlichen.
Bevor Sie eine Zeile Code schreiben oder einen Low-Code-Builder öffnen, müssen vier Dinge geklärt sein. Überspringen Sie diesen Schritt, verbringen Sie die nächsten sechs Monate damit, etwas neu zu entwickeln, das sechs Wochen hätte dauern sollen.
-
Benennen Sie einen Verantwortlichen. Jedes interne Tool braucht eine einzelne verantwortliche Person, nicht eine wechselnde Besetzung aus „wer gerade Zeit hat“.
-
Definieren Sie den Umfang in einem Satz. Wenn Sie nicht in einem Satz beschreiben können, was das Tool tut, ist es noch nicht bereit für die Entwicklung.
-
Wählen Sie den Ansatz bewusst. Traditioneller Code, Low-Code/No-Code oder ein KI-App-Generator – ausgewählt anhand des folgenden Entscheidungsrahmens und nicht danach, welches Tool ein Teammitglied am vergangenen Wochenende verwendet hat.
-
Legen Sie die unverzichtbaren Sicherheitsanforderungen im Voraus fest. SSO, rollenbasierte Zugriffssteuerung und Audit-Logging sind für alles, was Kundendaten, Finanzdaten oder personenbezogene Daten berührt, nicht verhandelbar – ganz gleich, wie „intern“ es sich anfühlt.
-
Planen Sie Wartung ein, nicht nur den Launch. Jemand muss für Patches, Dependency-Updates und die unvermeidlichen Anfragen nach dem Muster „Können wir noch ein Feld hinzufügen?“ verantwortlich sein.
Profi-Tipp: Widerstehen Sie dem Glanz-neues-Tool-Syndrom. Der neueste KI-Builder oder die neueste Low-Code-Plattform auf dem Markt ist nicht automatisch die richtige Wahl für das dritte interne Dashboard Ihres Teams in diesem Quartal. Wählen Sie das Tool, das zur Aufgabe passt, nicht das mit dem besten Demo-Video.
Wichtigste Erkenntnisse
Die effektivste Strategie für die Entwicklung interner Tools ordnet Build, Buy oder Low-Code/KI jedem einzelnen Workflow anhand eines wiederholbaren Entscheidungsrahmens zu, statt einen einzigen unternehmensweiten Standard festzulegen.
| Punkt | Details |
|---|---|
| Verwenden Sie das Vier-Fragen-Raster | Bewerten Sie Workflow-Spezifität, Stabilität, Integrationskosten und verfügbare Verantwortungskapazität, bevor Sie einen Ansatz auswählen. |
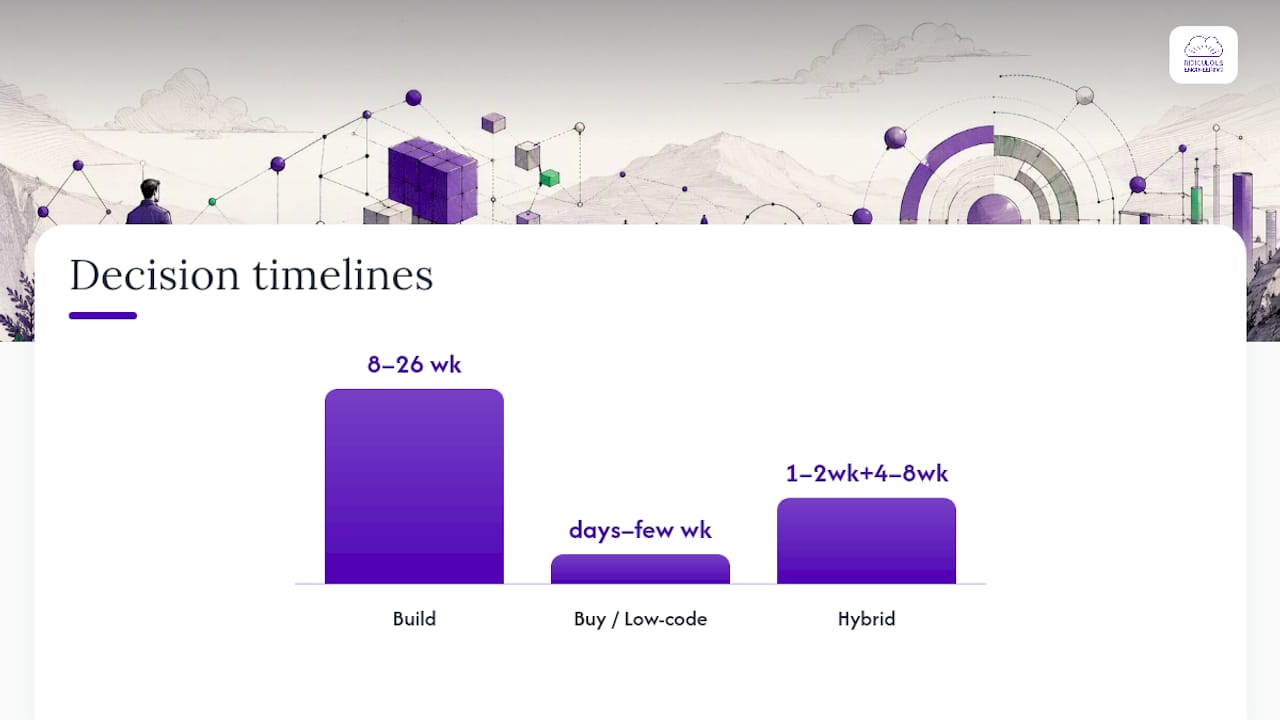
| Passen Sie den Ansatz an den Zeitplan an | Code benötigt 6 bis 16 Wochen und vollständige Verantwortung; Low-Code- und KI-Generatoren können innerhalb weniger Tage live gehen, benötigen vor der Skalierung aber eine Prüfung. |
| Datenintegration benötigt am meisten Zeit | Planen Sie für Schema-Mapping, Rate Limits und Entscheidungen zur kanonischen Quelle mehr Zeit ein als für die Benutzeroberfläche selbst. |
| Sicherheitsprüfungen sind optional | SSO, RBAC und Audit-Logs sind für jedes interne Tool mit Zugriff auf sensible Daten erforderlich, unabhängig von der Entwicklungsmethode. |
| Ridiculous Engineering legt Verantwortungsbereiche fest | Das Unternehmen plant Engagements für interne Tools rund um Workflow-Eignung, inkrementelle Bereitstellung und eine saubere Übergabe an das eigene Team des Kunden. |
Inhaltsverzeichnis
-
Welcher Rahmen eignet sich am besten für Entscheidungen bei der Entwicklung interner Tools?
-
Welche Sicherheitskontrollen benötigt ein internes Tool tatsächlich?
-
Wie verbessern Sie Akzeptanz und Developer Experience für interne Tools?
-
Wie Ridiculous Engineering die Entwicklung interner Tools angeht
-
Änderungsmanagement bei der Einführung eines neuen internen Tools
Welcher Rahmen eignet sich am besten für Entscheidungen bei der Entwicklung interner Tools?
Den meisten Teams fehlt es nicht an Tools. Ihnen fehlt eine wiederholbare Methode, um zu entscheiden, welches Tool zu welchem Problem passt. Vier Fragen in der richtigen Reihenfolge bringen Sie schneller ans Ziel als jede Vergleichstabelle von Anbietern.
1. Wie spezifisch ist der Workflow? Wenn der Prozess wirklich einzigartig für die Arbeitsweise Ihres Unternehmens ist, wird eine generische Plattform bei jedem Schritt im Weg stehen. Wenn es sich um eine Variante dessen handelt, was Tausende Unternehmen tun (Genehmigungen, Ticket-Routing, einfache CRUD-Formulare), zahlen Sie einen Aufpreis dafür, ein gelöstes Problem neu zu erfinden.
2. Wie stabil ist der Workflow? Ein Prozess, der sich wöchentlich ändert, benötigt eine flexible, schnell anpassbare Grundlage. Ein Prozess, der sich seit drei Jahren nicht geändert hat und auch im nächsten Jahr unverändert bleibt, kann eine höhere anfängliche Investition in Engineering rechtfertigen, weil Sie mehr Nutzen daraus ziehen werden.
3. Wie hoch sind die Integrationskosten? Zählen Sie die Systeme, mit denen das Tool interagieren muss. Ein Tool, das nur aus einem API liest, ist ein anderes Projekt als eines, das Daten über fünf SaaS-Plattformen und eine lokale Datenbank mit unterschiedlichen Aktualisierungsintervallen abgleichen muss.
4. Wie viel Kapazität haben Sie für die Verantwortung? Wer wartet das Tool in einem Jahr? Wenn die ehrliche Antwort „niemand, wir sind bereits überlastet“ lautet, verändert das alles daran, welcher Weg sinnvoll ist – unabhängig davon, wie clever die ursprüngliche Entwicklung war.
Führen Sie diese vier Antworten durch das folgende Raster:
-
Hohe Spezifität + hohe Stabilität + echte Verantwortungskapazität → Entwickeln. Hier verdient individueller Code seine Kosten. Denken Sie an eine Engine zur Schadenregulierung für ein Versicherungsunternehmen oder ein Planungssystem, das auf die exakten Personalregeln eines Krankenhauses zugeschnitten ist. Rechnen Sie mit 2 bis 6 Monaten und Kosten, die je nach Komplexität und Anzahl der Integrationen typischerweise von einem niedrigen fünfstelligen Betrag bis deutlich über $150,000 reichen.
-
Geringe Spezifität + beliebige Stabilität + moderate Verantwortungskapazität → Kaufen oder Low-Code. Standard-Workflows wie Spesenfreigaben, einfaches CRM oder Dokumenten-Routing rechtfertigen selten individuelle Entwicklung. Die Zeitpläne reichen von wenigen Tagen bis zu einigen Wochen; die Kosten bestehen größtenteils aus Lizenzen, häufig moderaten monatlichen Gebühren pro Benutzer.
-
Hohe Spezifität + geringe Stabilität + begrenzte Verantwortungskapazität → Hybrid. Prototypisieren Sie schnell in einem Low-Code-Tool oder KI-Generator, um den Workflow zu validieren, und stabilisieren Sie anschließend gezielt die Teile, die sich bewähren. Rechnen Sie mit einem ersten Prototyp innerhalb von 1 bis 2 Wochen und einer Stabilisierungsphase von 4 bis 8 Wochen, sobald sich der Workflow bewährt hat.
Der Fehler, den die meisten Teams machen, besteht nicht darin, auf eine einzelne Frage die falsche Antwort zu geben. Sie überspringen die Übung vollständig und verwenden standardmäßig das Tool, das die lauteste Person im Raum bereits kennt.
Welcher Ansatz passt zu Ihrem Design interner Anwendungen?
Jede Entscheidung beim Design einer internen Anwendung läuft letztlich auf drei echte Wege hinaus, und die Build-vs.-Buy-Analyse von Superblocks wiederholt einen wichtigen Punkt: Das Ziel besteht nicht darin, ein bestes Tool für die gesamte Organisation zu finden. Es geht darum, den richtigen Weg für jeden einzelnen Anwendungsfall zu wählen.
Traditioneller Code: vollständige Kontrolle, vollständige Verpflichtung
Individuelle Softwareentwicklung gibt Ihnen vollständige Kontrolle über Logik, Performance und die Weiterentwicklung des Tools. Sie ist die einzige echte Option, wenn Ihr Workflow komplexe Geschäftsregeln enthält, auf eine reale Produktionslast skalieren muss oder tief in proprietäre Systeme integriert werden muss, die kein Standard-Connector versteht.
Der Preis dafür sind Zeit und Verantwortung. Ein ordnungsgemäß entwickeltes internes Tool benötigt in Code typischerweise 6 bis 16 Wochen für eine aussagekräftige erste Version und erfordert während seiner gesamten Lebensdauer fortlaufende Aufmerksamkeit durch das Engineering. Das ist der Tausch: höhere Anfangsinvestitionen, dafür gehört Ihnen die Roadmap vollständig und Sie werden niemals durch den Release-Zeitplan eines Anbieters blockiert.
Low-Code und No-Code: Geschwindigkeit mit Leitplanken
Plattformen wie Microsoft Power Apps ermöglichen es Teams, Formulare, Workflows und einfache datenbankgestützte Apps zu erstellen, ohne viel traditionellen Code zu schreiben, und verbinden sich sofort mit Microsoft-Diensten und Unternehmensdatenquellen. Branchenempfehlungen zum Enterprise-Low-Code-Markt von Gartner weisen durchgehend auf denselben Zielkonflikt hin: Sie erhalten Geschwindigkeit, übernehmen aber auch die Einschränkungen der Plattform.
Low-Code eignet sich hervorragend für Genehmigungsketten, interne Anfrageformulare und einfache Dashboards. Unangenehm wird es schnell, wenn der Workflow benutzerdefinierte Logik benötigt, die die Plattform nicht unterstützt, oder wenn die Lizenzkosten pro Benutzer mit zunehmender Verbreitung steigen. Branchenbenchmarks zur Entwicklungsgeschwindigkeit mit Low-Code zeigen im Allgemeinen, dass sich Entwicklungszeiten von Wochen auf Tage verkürzen, allerdings mit echten Einschränkungen bei tiefgreifender Anpassung und einem realen Risiko des Vendor Lock-in, wenn Sie keinen Ausstiegsweg planen. Lesen Sie vor der Entscheidung für einen der beiden Ansätze mehr in unserer Übersicht zu Low-Code gegenüber No-Code und deren Zielkonflikten.
KI-App-Generatoren: der schnellste erste Entwurf
KI-gestützte Builder können für einfache Anwendungsfälle innerhalb weniger Stunden, manchmal an einem einzigen Tag, ein funktionierendes internes Dashboard oder eine CRUD-App erstellen. Erfahrungsberichte über die Auslieferung von Tools mit KI-Generatoren dokumentieren diese Geschwindigkeit direkt, zusammen mit einem einheitlichen Vorbehalt: Diese Tools erzeugen schnell Code, aber jemand muss ihn weiterhin auf Sicherheitslücken, Fehler bei der Datenverarbeitung und langfristige Wartbarkeit prüfen, bevor er echte Geschäftsdaten berührt.
Behandeln Sie KI-generierte interne Tools wie den ersten Pull Request eines Junior Engineers. Schnell und oft überraschend gut, aber vor der Auslieferung an andere Personen als Sie selbst braucht er ein zweites Paar Augen.
Das tatsächlich funktionierende Hybridmuster
Das stärkste Muster, das wir in unseren Engagements beobachten: Prototypisieren Sie in einem KI-Generator oder Low-Code-Tool, um zu validieren, ob sich die Entwicklung des Workflows überhaupt lohnt, und entwickeln Sie anschließend die Teile, die sich als dauerhaft erweisen, in richtigem Code neu. Sie erhalten die Geschwindigkeit von KI oder Low-Code für die Frage „Lohnt sich das?“ und die Beständigkeit von Code für die Antwort „Das ist jetzt geschäftskritisch“.
Profi-Tipp: Legen Sie vor dem Prototyping eine klare Regel fest: Jedes Tool, das nach 90 Tagen weiterhin täglich verwendet wird, erhält eine Codeprüfung und einen Wartungsverantwortlichen – unabhängig davon, ob es als KI-Experiment begonnen hat oder nicht. Prototypen haben die unangenehme Angewohnheit, versehentlich zu dauerhafter Infrastruktur zu werden.
Wie gehen Sie mit Datenintegration für interne Tools um?
Die Datenanbindung entscheidet bei Projekten für interne Tools tatsächlich über Erfolg oder Misserfolg, nicht die Benutzeroberfläche. Teams unterschätzen das durchgehend. Das Dashboard dauert eine Woche; saubere, zuverlässige Daten hineinzubekommen dauert drei.
Arbeiten Sie vor jeder Verbindung diese Checkliste durch:
-
Identifizieren Sie kanonische Quellen. Wenn der Kundenstatus sowohl in Ihrem CRM als auch in Ihrem Abrechnungssystem gespeichert ist, entscheiden Sie jetzt, welches System die Quelle der Wahrheit ist, denn Ihr Tool wird den Konflikt irgendwann sichtbar machen – unabhängig davon, ob Sie dafür geplant haben.
-
Bilden Sie das Schema ausdrücklich ab. Dokumentieren Sie Feldnamen, Typen und den Umgang mit Nullwerten, bevor Sie eine einzige Abfrage schreiben, insbesondere bei Daten aus einem System wie Microsoft Dynamics 365 bei dem die Benennungskonventionen für Felder nicht Ihrem internen Vokabular entsprechen werden.
-
Berücksichtigen Sie Latenz und Rate Limits. Ein Dashboard, das alle 30 Sekunden gegen ein API mit einem 100-requests-per-minute-Limit aktualisiert wird, wird unter realer Nutzung ausfallen, nicht beim Lasttest.
-
Planen Sie die Exportierbarkeit vom ersten Tag an. Bestätigen Sie unabhängig von der Plattform, auf der Sie entwickeln, dass Sie Ihre Daten bei einem möglichen Wechsel in einem nutzbaren Format wieder herausbekommen.
Die Connector-Strategie unterscheidet sich je nach Ansatz. Code gibt Ihnen vollständige Kontrolle darüber, wie Sie mit jedem API oder jeder Datenbank kommunizieren, allerdings müssen Sie diese Integrationsschicht selbst schreiben und warten. Low-Code-Plattformen werden mit vorgefertigten Connectors für gängige SaaS-Tools ausgeliefert, was bis zu dem Moment ein echter Beschleuniger ist, in dem Sie ein System benötigen, das nicht auf der Liste steht. KI-Generatoren orientieren sich tendenziell an dem Connector-Muster, das in ihren Trainingsdaten am besten dokumentiert ist. Prüfen Sie daher, ob der erzeugte Integrationscode tatsächlich zur aktuellen Version Ihres API passt und nicht zu einer älteren Version, aus der er gelernt hat.
Das Secrets-Management verdient unabhängig vom Ansatz einen eigenen Punkt: Hardcodieren Sie niemals API-Schlüssel oder Datenbankzugangsdaten in die Konfiguration eines Low-Code-Tools oder in ein KI-generiertes Skript. Verwenden Sie Umgebungsvariablen, trennen Sie Zugangsdaten für Staging und Produktion vollständig und nutzen Sie während der Entwicklung synthetische oder bereinigte Testdaten. Der Wechsel zwischen nicht verbundenen Systemen ist jedoch nicht nur ein Integrationsproblem. Die Analyse der Harvard Business Review zu den Kosten des App-Wechsels dokumentiert messbare Produktivitätsverluste durch Mitarbeitende, die den ganzen Tag zwischen Tools wechseln. Das ist der eigentliche geschäftliche Grund, fragmentierte Prozesse in einer einzigen internen Anwendung statt in fünf getrennten Tabellen zusammenzuführen. Für einen tieferen Einblick in Connector-Muster und Integrationsarchitektur behandelt der API-Integrationsleitfaden für IT-Teams die praktischen Muster, die Sie vor dem Start kennen sollten.
Welche Sicherheitskontrollen benötigt ein internes Tool tatsächlich?
„Es ist doch nur intern“ ist der gefährlichste Satz in der Softwareentwicklung. Interne Tools greifen regelmäßig auf Kundendaten, Finanzunterlagen und personenbezogene Mitarbeiterdaten zu und werden mit deutlich weniger Sicherheitsprüfung als kundenorientierte Produkte entwickelt, weil niemand sie als Ziel betrachtet. Angreifer sehen das anders.
Verlangen Sie diese Kontrollen, bevor etwas in Produktion geht – unabhängig davon, ob es in Code, mit Low-Code oder durch KI entwickelt wurde:
-
Single Sign-on (SSO). Niemand sollte ein separates Passwort für ein internes Tool benötigen. Binden Sie die Authentifizierung an Ihren bestehenden Identity Provider.
-
Rollenbasierte Zugriffskontrolle (RBAC). Nicht jeder, der sich anmelden kann, sollte alles sehen. Bibliotheken wie Casbin implementieren RBAC und attributbasierte Zugriffskontrolle (ABAC) als Policy-Schicht, die Sie in eine individuell codierte App integrieren können, anstatt die Berechtigungslogik von Grund auf selbst zu entwickeln.
-
Audit-Logs. Jeder Lese- und Schreibzugriff auf sensible Daten benötigt einen Zeitstempel und eine zugeordnete Benutzeridentität, ohne Ausnahme.
-
Richtlinie zur Datenaufbewahrung. Legen Sie fest, wie lange das Tool Daten aufbewahrt und wer für deren Löschung verantwortlich ist, bevor Aufsichtsbehörden oder ein Sicherheitsvorfall diese Frage erzwingen.
Wenn Sie eine Low-Code- oder SaaS-Plattform für ein internes Tool bewerten, stellen Sie direkte Fragen, statt eine Verkaufspräsentation als bare Münze zu nehmen. Verfügt der Anbieter über einen aktuellen SOC 2-Bericht, und wird er ihn teilen? Können Sie Ihre Daten und Konfiguration exportieren, wenn Sie den Anbieter verlassen? Gibt es eine On-Premises- oder Private-Cloud-Option, falls Compliance dies erfordert? Eine Antwort wie „Ja, wir sind compliant“ ohne Dokumentation ist kein Ja. Feature-Seiten wie die Dokumentation zur Zugriffskontrolle von Findle zeigen, wie ein korrekt implementiertes Berechtigungssystem in der Praxis aussieht, und sind damit ein nützlicher Maßstab beim Vergleich von Plattformversprechen.
Governance endet nicht mit dem Launch. Benennen Sie eine Person, die für den Lebenszyklus des Tools verantwortlich ist, nicht nur für seine Entwicklung. Legen Sie einen Prüfturnus fest, definieren Sie, was passiert, wenn diese Person das Unternehmen verlässt, und dokumentieren Sie einen Weg für die Reaktion auf Vorfälle, bevor Sie ihn benötigen.
Verantwortung erfordert vor dem Launch eine zuständige Person, eine Lebenszyklusrichtlinie und durchgesetzte Zugriffskontrollen – nicht erst nach einem Vorfall.
| Punkt | Details |
|---|---|
| SSO ist nicht verhandelbar | Binden Sie jedes interne Tool vor dem Launch an Ihren bestehenden Identity Provider – ohne Ausnahmen für „kleine“ Tools. |
| RBAC verhindert unbemerkte Überfreigabe | Implementieren Sie rollenbasierten Zugriff mit einer Bibliothek wie Casbin, statt verstreute, individuelle Berechtigungsprüfungen im Code zu verteilen. |
| Anbieterangaben brauchen Belege | Fordern Sie aktuelle SOC 2-Dokumentation an und bestätigen Sie die Datenexportierbarkeit, bevor Sie einen Vertrag mit einer Low-Code-Plattform unterzeichnen. |
| Verantwortung überdauert die Entwicklung | Benennen Sie eine Person, die für Lebenszyklus, Aufbewahrung und Reaktion auf Vorfälle verantwortlich ist, nicht nur für den anfänglichen Launch. |
Wie liefern Sie ein minimal funktionsfähiges internes Tool?
Ein MVP für ein internes Tool ist keine kleinere Version des endgültigen Produkts. Es ist die kleinste Version, mit der echte Benutzer echte Arbeit erledigen können und die Ihnen echtes Feedback dazu gibt, ob die Annahme über den Workflow überhaupt richtig war.
Befolgen Sie diese Reihenfolge bei allem, was über einen Wegwerf-Prototyp hinausgeht:
-
Beschränken Sie den Umfang auf einen Workflow, nicht auf eine Suite. Widerstehen Sie der Bitte, drei verwandte Workflows in die erste Version zu packen. Liefern Sie den kleinstmöglichen Ausschnitt, der ein echtes tägliches Problem löst.
-
Testen Sie vor der Auslieferung. Testen Sie in einer Staging-Umgebung mit realistischem Datenvolumen, nicht mit einer Handvoll Beispieldatensätzen, die Performanceprobleme verbergen.
-
Führen Sie das Tool hinter einem Feature-Flag ein. Geben Sie zunächst einer kleinen Gruppe Zugriff, beobachten Sie deren tatsächliche Nutzung und erweitern Sie den Zugriff, sobald die Ecken und Kanten geglättet sind.
-
Versionieren Sie bewusst. Verwenden Sie semantische Versionierung für jedes interne Tool mit einem API oder gemeinsam genutzten Komponenten, damit nachgelagerte Nutzer wissen, wann eine Änderung ignoriert werden kann und wann sie ihre Integration beschädigt.
Die Zuweisung der Verantwortung sollte vor dem Launch erfolgen, nicht nachdem etwas kaputtgeht. Benennen Sie die verantwortliche Person oder das Team und definieren Sie Erfolg anhand geschäftlich relevanter Größen: Akzeptanzrate bei den vorgesehenen Benutzern, eingesparte Zeit bei der durch das Tool ersetzten Aufgabe und monatliche Rate der Supportvorfälle. Ein Tool mit sinkenden wöchentlich aktiven Benutzern und steigenden Support-Tickets sagt Ihnen etwas – meist, dass es das falsche Problem löst oder dass sich der zugrunde liegende Workflow geändert hat und niemand das Tool aktualisiert hat.
Wie verbessern Sie Akzeptanz und Developer Experience für interne Tools?
Interne Tools scheitern aus demselben Grund wie externe Produkte: Niemand hat den internen Kunden wie einen Kunden behandelt. Überspringen Sie die Nutzerforschung, weil „es nur für unser eigenes Team ist“, und Sie werden ein Tool ausliefern, das technisch funktioniert, aber tatsächlich niemand nutzt.
Behandeln Sie interne Tools mit der Disziplin einer Produktentwicklung. Sprechen Sie vor der Entwicklung mit den Personen, die es nutzen werden, nicht erst danach. Schreiben Sie Dokumentation, die keinerlei Vorwissen voraussetzt, denn die Person, die das Tool in achtzehn Monaten verwendet, wird sich nicht an die Gründe hinter den heutigen Designentscheidungen erinnern. Verschicken Sie bei Änderungen Release Notes, genauso wie bei einem kundenorientierten Produkt, damit Benutzer nicht von einem Workflow überrascht werden, der sich plötzlich anders verhält.
Investieren Sie auf der Engineering-Seite früh in gemeinsame Vorlagen, wiederverwendbare Komponenten und grundlegende Observability. Ein Team, das Authentifizierung und Layout für jedes neue interne Tool von Grund auf neu erstellen muss, wird weniger Tools entwickeln und sie schlechter warten.
-
Vergleichen Sie die wöchentlich aktiven Benutzer mit der Teamgröße, die das Tool verwenden soll.
-
Beobachten Sie das Volumen der Support-Tickets als frühes Misserfolgssignal und nicht nur als lästige Wartungsaufgabe.
-
Geben Sie Benutzern eine sichtbare Möglichkeit, Feedback zu übermitteln oder Änderungen anzufordern, und reagieren Sie tatsächlich darauf.
Profi-Tipp: Richten Sie ab dem ersten Tag einen unkomplizierten Feedback-Kanal ein, selbst wenn es nur ein gemeinsames Formular ist. Der schnellste Weg herauszufinden, dass ein Tool scheitert, besteht darin, drei Monate lang still sinkende Akzeptanz zu beobachten, statt direkt davon zu hören.
Wie Ridiculous Engineering die Entwicklung interner Tools angeht
Die meisten Projekte für interne Tools scheitern nicht an schlechtem Code. Sie scheitern, weil niemand den Workflow richtig eingegrenzt, die Datenintegration realistisch geplant oder nach dem Launch einen Verantwortlichen bestimmt hat. Ridiculous Engineering führt Engagements für interne Tools von Anfang an mit Blick auf dieses Fehlermuster durch.
Der Ansatz in der Praxis:
-
Die Eingrenzung beginnt beim Workflow, nicht beim Tech-Stack. Bevor wir Code, Low-Code oder einen hybriden Ansatz empfehlen, bilden wir den tatsächlichen Prozess ab, den das Tool unterstützen muss, und erfassen, wer damit interagiert.
-
Die Bereitstellung erfolgt inkrementell und überprüfbar. Funktionierende Software wird früh und häufig ausgeliefert, mit von Anfang an integrierten Staging-Umgebungen und echten Feedbackschleifen statt einer einzigen großen Präsentation am Ende.
-
Sicherheit und Zugriffskontrolle sind Teil der Entwicklung und kein nachträglich vor dem Launch angebrachtes Zusatzmodul.
-
Die Übergabe der Verantwortung wird ab dem ersten Tag geplant, damit das Team des Kunden das Tool noch lange nach Ende des Engagements warten und erweitern kann.
Das richtige interne Tool ist nicht das mit den meisten Funktionen. Es ist das, das zur tatsächlichen Arbeitsweise Ihres Teams passt, schnell genug bereitgestellt wird, um relevant zu sein, und sich achtzehn Monate später nicht in technische Schulden verwandelt.
Die Beauftragung einer Beratung ist sinnvoll, wenn der Workflow komplex genug für echte Architekturentscheidungen ist, wenn Ihr internes Team zu stark ausgelastet ist, um eine neue Entwicklung zu verantworten, oder wenn sich das Projekt über mehrere Systeme erstreckt, die erfahrene Integrationsarbeit erfordern. Wenn es sich um einen einfachen, gut verstandenen Workflow handelt und Sie freie Engineering-Kapazitäten haben, ist die interne Entwicklung mit einem Low-Code-Tool oft der schnellere und günstigere Weg.
Änderungsmanagement bei der Einführung eines neuen internen Tools
Das am besten entwickelte interne Tool der Welt scheitert, wenn die Personen, die es benötigen, es nie annehmen. Änderungsmanagement bei der Einführung interner Tools ist kein optionaler Mehraufwand. Es ist der Unterschied zwischen einem Tool, das genutzt wird, und einem, das still zugunsten der Tabelle aufgegeben wird, die es ersetzen sollte.
Beginnen Sie mit der Schulung vor dem Launch, nicht danach. Führen Sie das betroffene Team anhand seiner eigenen realen Daten durch das Tool, nicht anhand einer bereinigten Demo, damit es genau sieht, wie das Tool in die tägliche Arbeit passt. Identifizieren Sie eine kleine Gruppe von Early Adopters – oft die Personen, die sich am lautesten über den alten Prozess beschwert haben – und lassen Sie sie das Tool vor dem vollständigen Rollout einem Praxistest unterziehen.
Kommunizieren Sie in klarer Sprache, was sich ändert und warum, bevor die Menschen zum Wechsel gezwungen werden. Niemand nimmt ein neues Tool gern an, wenn es ohne Vorwarnung auftaucht und bestehende Gewohnheiten stört. Legen Sie ein klares Umstellungsdatum für den alten Prozess fest, unabhängig davon, ob es sich um eine Tabelle, eine E-Mail-Kette oder ein Legacy-System handelt, und halten Sie daran fest. Den alten und den neuen Prozess auf unbestimmte Zeit parallel zu betreiben, garantiert, dass sich niemand vollständig für einen der beiden entscheidet. Fundierte Leitfäden zur Skalierung von Teamprozessen, wie diese Ressource zum Teammanagement, unterstreichen denselben Punkt: Klare Verantwortlichkeit und Kommunikation während eines Übergangs sind ebenso wichtig wie das Tool selbst.
Lassen Sie interne Tools richtig entwickeln
Wenn Sie bis hierher gelesen haben, wissen Sie bereits, dass die ehrliche Antwort selten „Kaufen Sie einfach eine Plattform“ oder „Stellen Sie einfach Engineers ein, die alles entwickeln“ lautet. Entscheidend ist, den richtigen Ansatz auf jeden Workflow abzustimmen – genau diese Einschätzung bringt Ridiculous Engineering in jedes Engagement für interne Tools ein. Wir grenzen zunächst den tatsächlichen Workflow ein, empfehlen Code, Low-Code oder einen Hybrid auf Grundlage der konkreten Anforderungen des Anwendungsfalls und integrieren Sicherheitskontrollen sowie die Übergabe der Verantwortung vom ersten Tag an, statt beides kurz vor dem Launch nachzurüsten.
Das ist besonders wichtig für Teams, die mehrere Anfragen zu internen Tools gleichzeitig bearbeiten und nur begrenzte Engineering-Kapazitäten zur Verfügung haben. Statt standardmäßig die gerade angesagte Plattform zu wählen, erhalten Sie einen Partner, der diesen Entscheidungsrahmen bereits dutzende Male angewendet hat und Ihnen ehrlich sagen kann, wann ein Low-Code-Tool ausreicht und wann nicht. Entdecken Sie die Entwicklung individueller Software mit Ridiculous Engineering oder kontaktieren Sie uns über unsere Kontaktseite , um Ihr nächstes internes Tool einzugrenzen, bevor Sie Engineering-Stunden auf den falschen Ansatz verwenden.
Quellen
FAQ
Was sind interne Tools und welche Beispiele gibt es?
Interne Tools sind individuelle Softwarelösungen für Mitarbeitende statt für Kunden. Dazu gehören Admin-Panels, operative Dashboards, Genehmigungs-Workflows, Bestandsverfolgung und Kundensupport-Konsolen, die Daten aus mehreren Systemen verbinden.
Welche Entwicklungstools werden üblicherweise für interne Software verwendet?
Teams, die interne Tools entwickeln, wählen typischerweise zwischen traditionellen Coding-Frameworks, Low-Code-Plattformen wie Microsoft Power Apps und KI-App-Generatoren und kombinieren die Ansätze häufig je nach Komplexität und erwarteter Lebensdauer des Workflows.
Soll ich ein internes Tool selbst entwickeln oder eine Beratung beauftragen?
Entwickeln Sie es intern, wenn der Workflow einfach ist und Ihr Team freie Engineering-Kapazitäten hat. Beauftragen Sie eine Beratung wie Ridiculous Engineering, wenn das Projekt mehrere Systeme umfasst, Architekturentscheidungen erfordert oder Ihrem Team langfristig die Kapazität zur Verantwortung fehlt.
Wie messe ich, ob ein internes Tool tatsächlich funktioniert?
Verfolgen Sie die wöchentlich aktiven Benutzer im Verhältnis zur vorgesehenen Teamgröße, die bei der ersetzten Aufgabe eingesparte Zeit und die monatliche Rate der Supportvorfälle. Sinkende Nutzung bei gleichzeitig steigenden Tickets signalisiert, dass das Tool überarbeitet werden muss.
Welche Sicherheitskontrollen sollte jedes interne Tool besitzen?
Jedes interne Tool mit Zugriff auf sensible Daten benötigt mindestens Single Sign-on, rollenbasierte Zugriffskontrolle und Audit-Logging. Diese können über native Plattformfunktionen oder bei individuell codierten Anwendungen mit einer Bibliothek wie Casbin implementiert werden.